Vos responsabilités
Les équipes et les personnes qui consultent, saisissent ou administrent.
Explorer les métiers →Socle ONE · Sécurité et ouverture
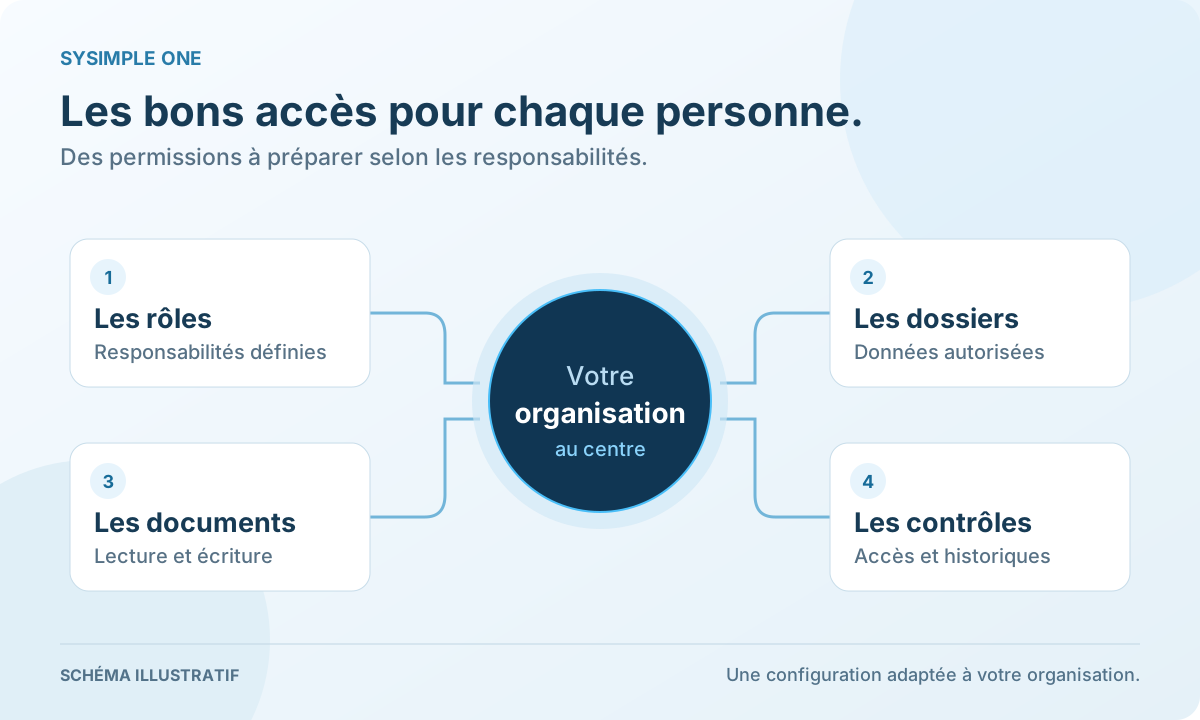
Le socle ONE encadre l’identité, les données et les accès des différents modules et services. Préparez les rôles, les permissions et les intégrations selon les responsabilités de votre organisation.
Comment l’ensemble vous accompagne
Les équipes et les personnes qui consultent, saisissent ou administrent.
Explorer les métiers →Les fonctions accessibles dépendent des permissions accordées.
Explorer les modules →Les dossiers, vues et champs sont configurés dans le cadre des contrôles disponibles.
Explorer le moteur →Bibliothèques, discussions, notifications et assistant conservent leurs contrôles d’accès.
Explorer les services →Centre de contrôle
Retrouvez les utilisateurs, leurs rôles et les accès accordés pour adapter les permissions aux responsabilités de votre organisation.
Définissez les capacités selon les responsabilités, équipes et fonctions internes.
Accordez ou retirez des accès particuliers lorsqu’une situation le nécessite.
Consultez les historiques disponibles pour les opérations concernées, selon les modules et les permissions.
Sécurité intégrée
Visible par les utilisateurs du client lorsque le contenu est destiné à l’ensemble de l’organisation.
Visible par les utilisateurs dont le rôle correspond à la portée configurée.
Certains utilisateurs peuvent administrer un dashboard ou une discussion sans devenir administrateurs globaux.
Protection des données
Les environnements de production et les sauvegardes sont exploités sur une infrastructure canadienne.
Les échanges Web utilisent des protocoles sécurisés et des contrôles d’authentification.
Les comptes et permissions peuvent être retirés lors d’un changement de rôle ou d’un départ.
Connexion Microsoft SSO
La connexion Microsoft SSO est intégrée à Sysimple. Son activation se prépare selon la configuration de votre organisation, avec des permissions adaptées aux responsabilités de votre équipe.